Cyber Indus — Valise de démonstration de cybersécurité industrielle
Partenaire professionnel : DEVENSYS Cybersecurity (Montpellier) · Lycée Jules Fil, Carcassonne · Projet de groupe (3 étudiants), 16 semaines
Contexte
Face à la multiplication des cybermenaces ciblant les environnements industriels, la protection des systèmes OT (Operational Technology) est devenue un enjeu stratégique. Les infrastructures industrielles — stations d'épuration, réseaux d'eau, usines, équipements municipaux — reposent sur des automates et systèmes de contrôle (PLC, SCADA, capteurs, réseaux industriels) directement exposés aux risques numériques, sans que les organisations en mesurent toujours la vulnérabilité.
Le projet Cyber Indus, mené avec DEVENSYS Cybersecurity comme partenaire professionnel, consiste à concevoir une mallette portable de démonstration des vulnérabilités OT, intégrant du matériel industriel réel, pour former et sensibiliser à la cybersécurité industrielle.
Mon périmètre
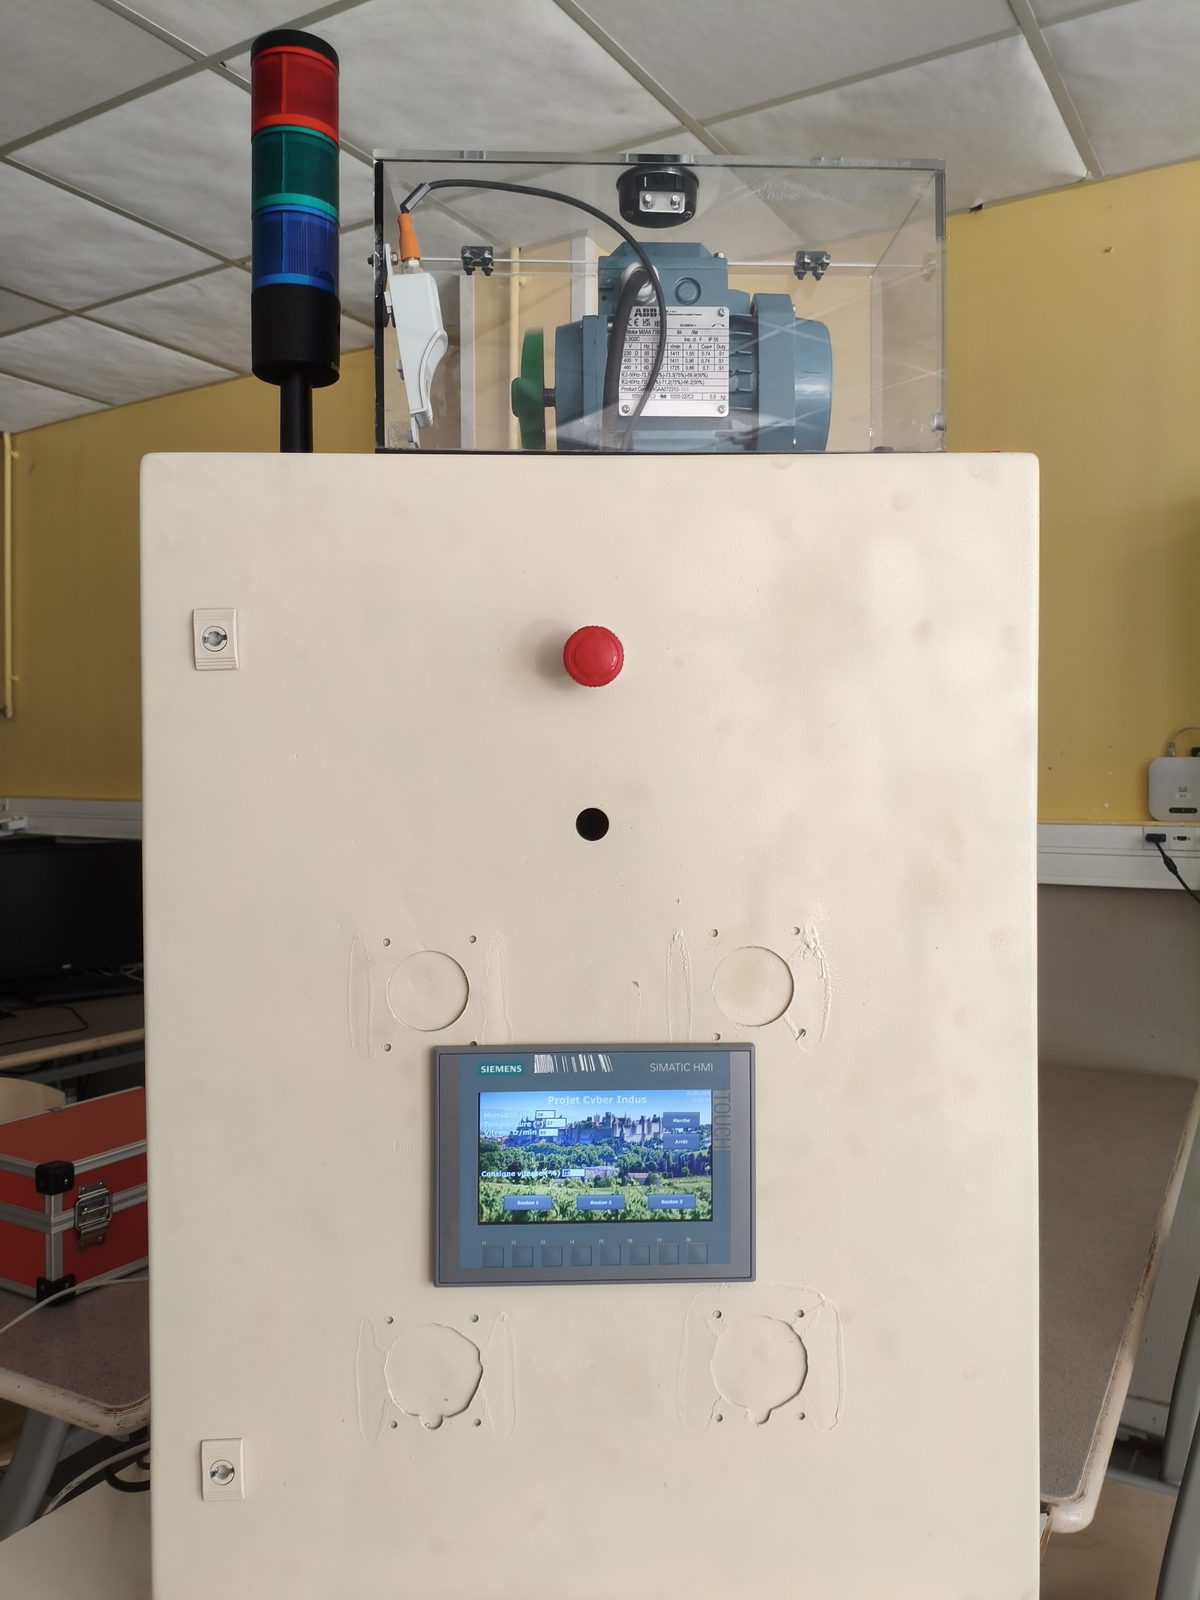
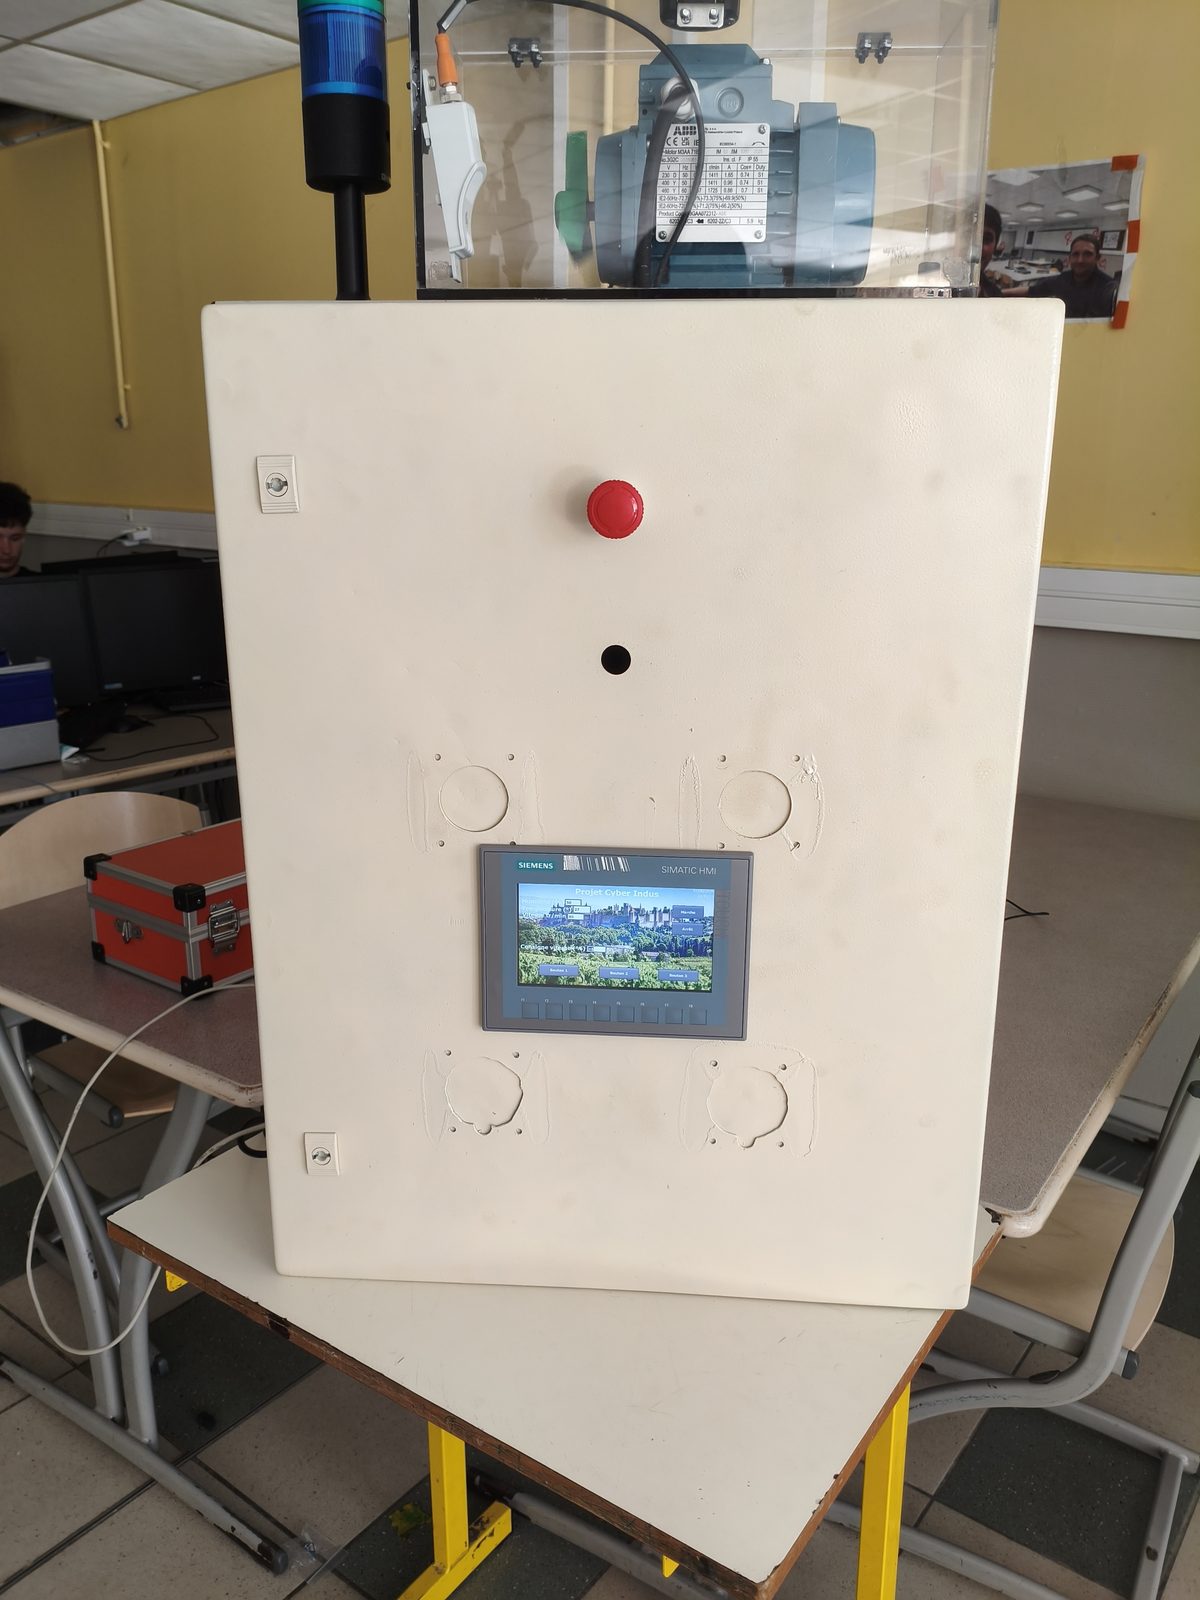
Sur les trois sous-systèmes du projet (Protocoles & Capteurs, Backend & BDD, SCADA & Dashboard), j'étais en charge de « Protocoles & Capteurs industriels » : le choix, l'installation physique et la configuration de tous les équipements industriels, la programmation complète de l'automate, l'intégration des protocoles de communication, et la préparation des scénarios d'attaque. J'ai également réalisé les diagrammes de cas d'utilisation, de déploiement et d'exigences SysML.
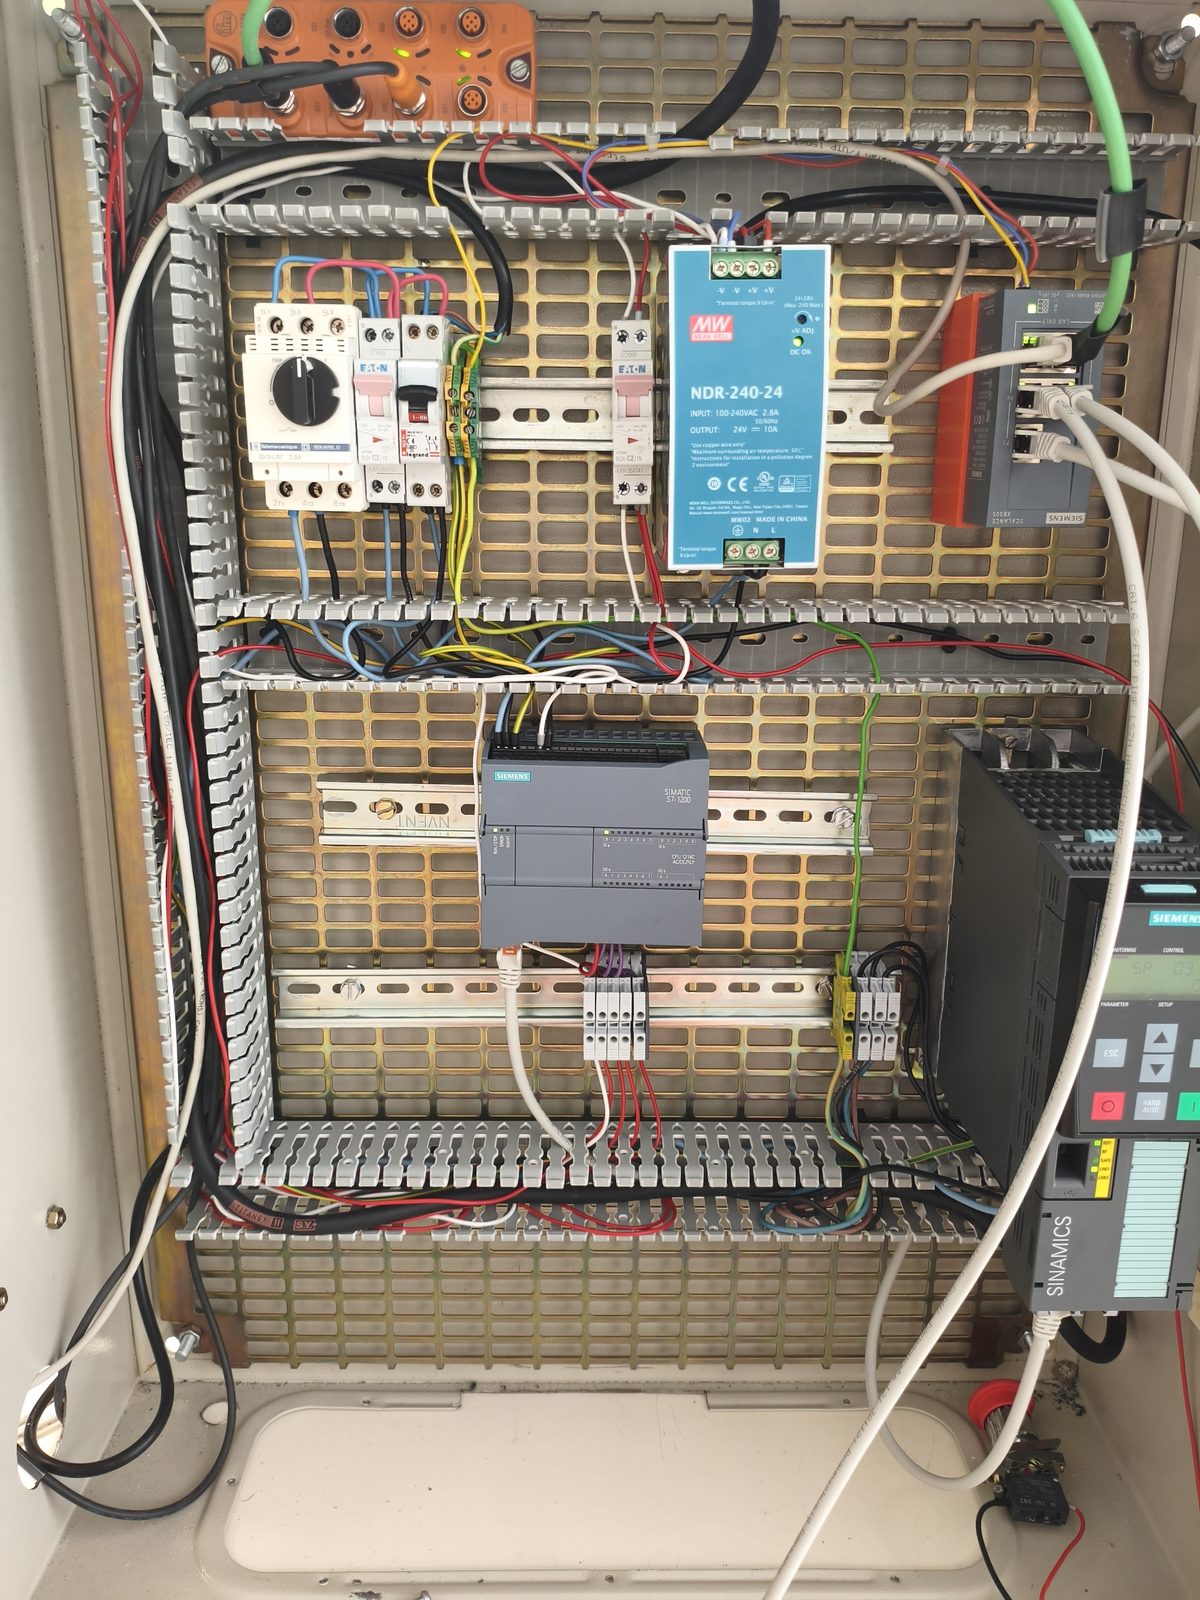
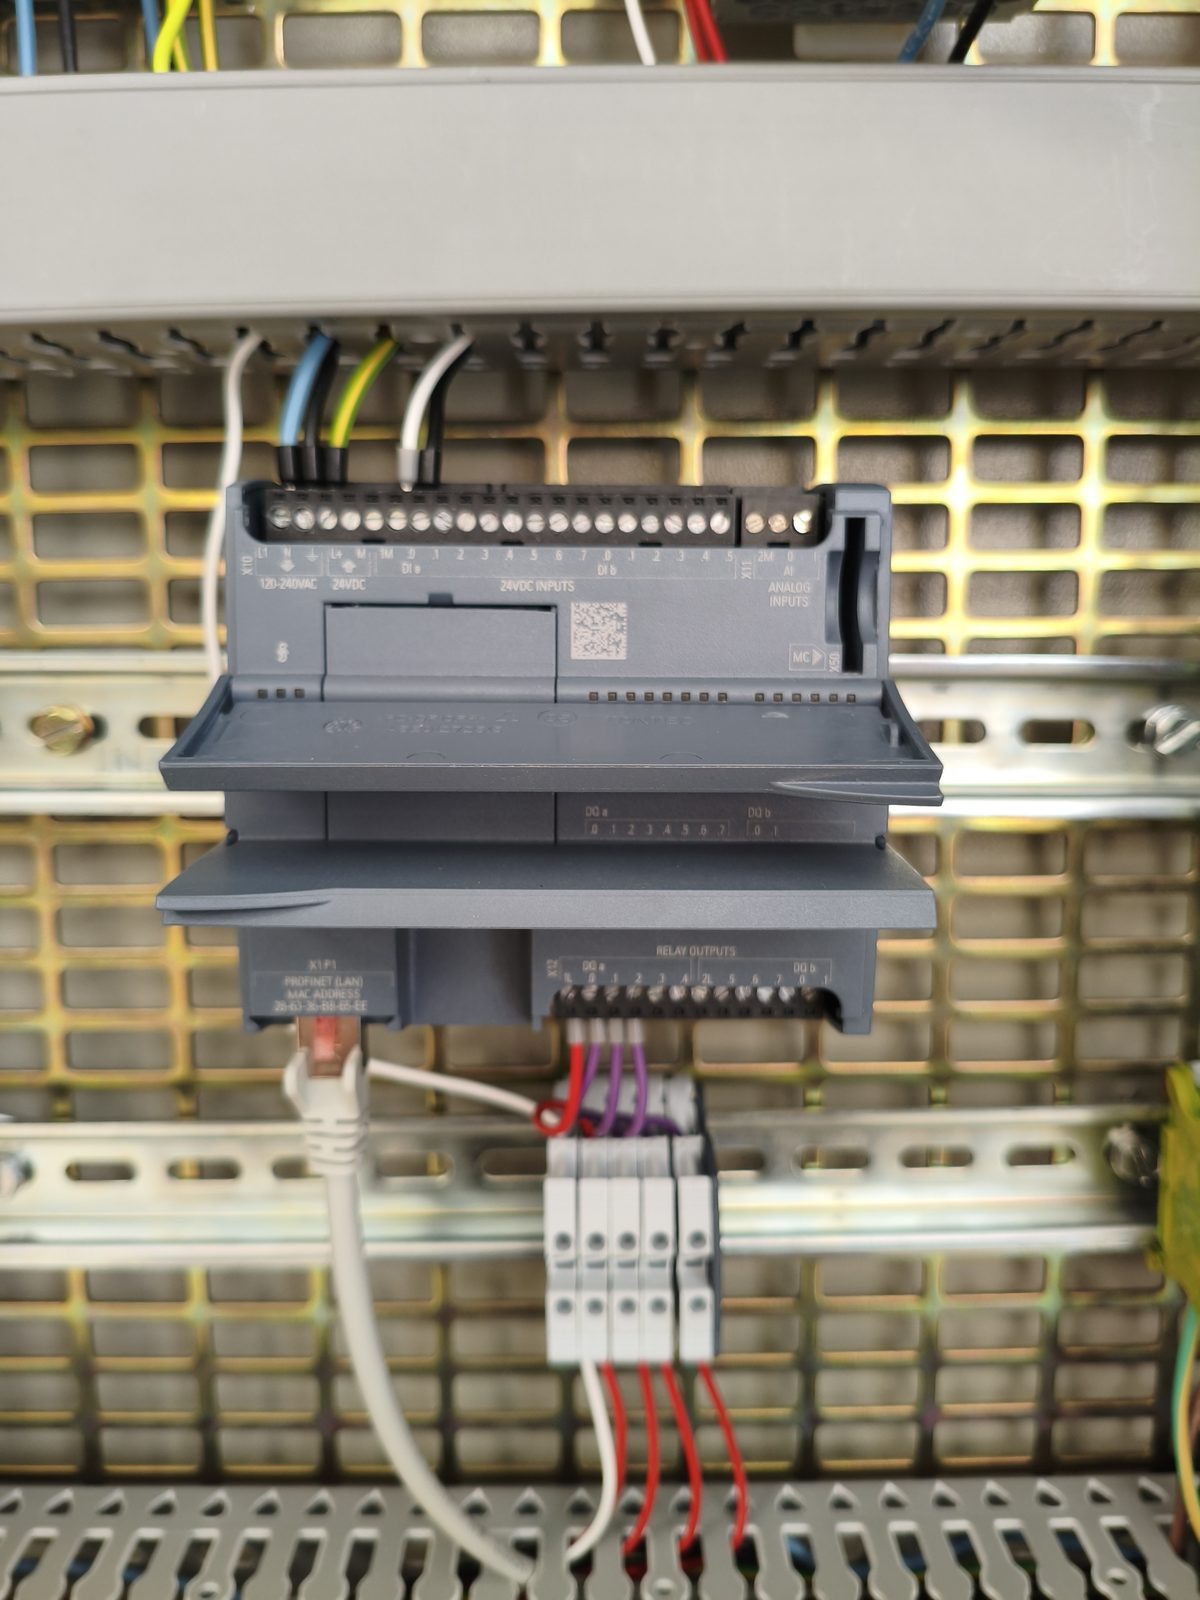
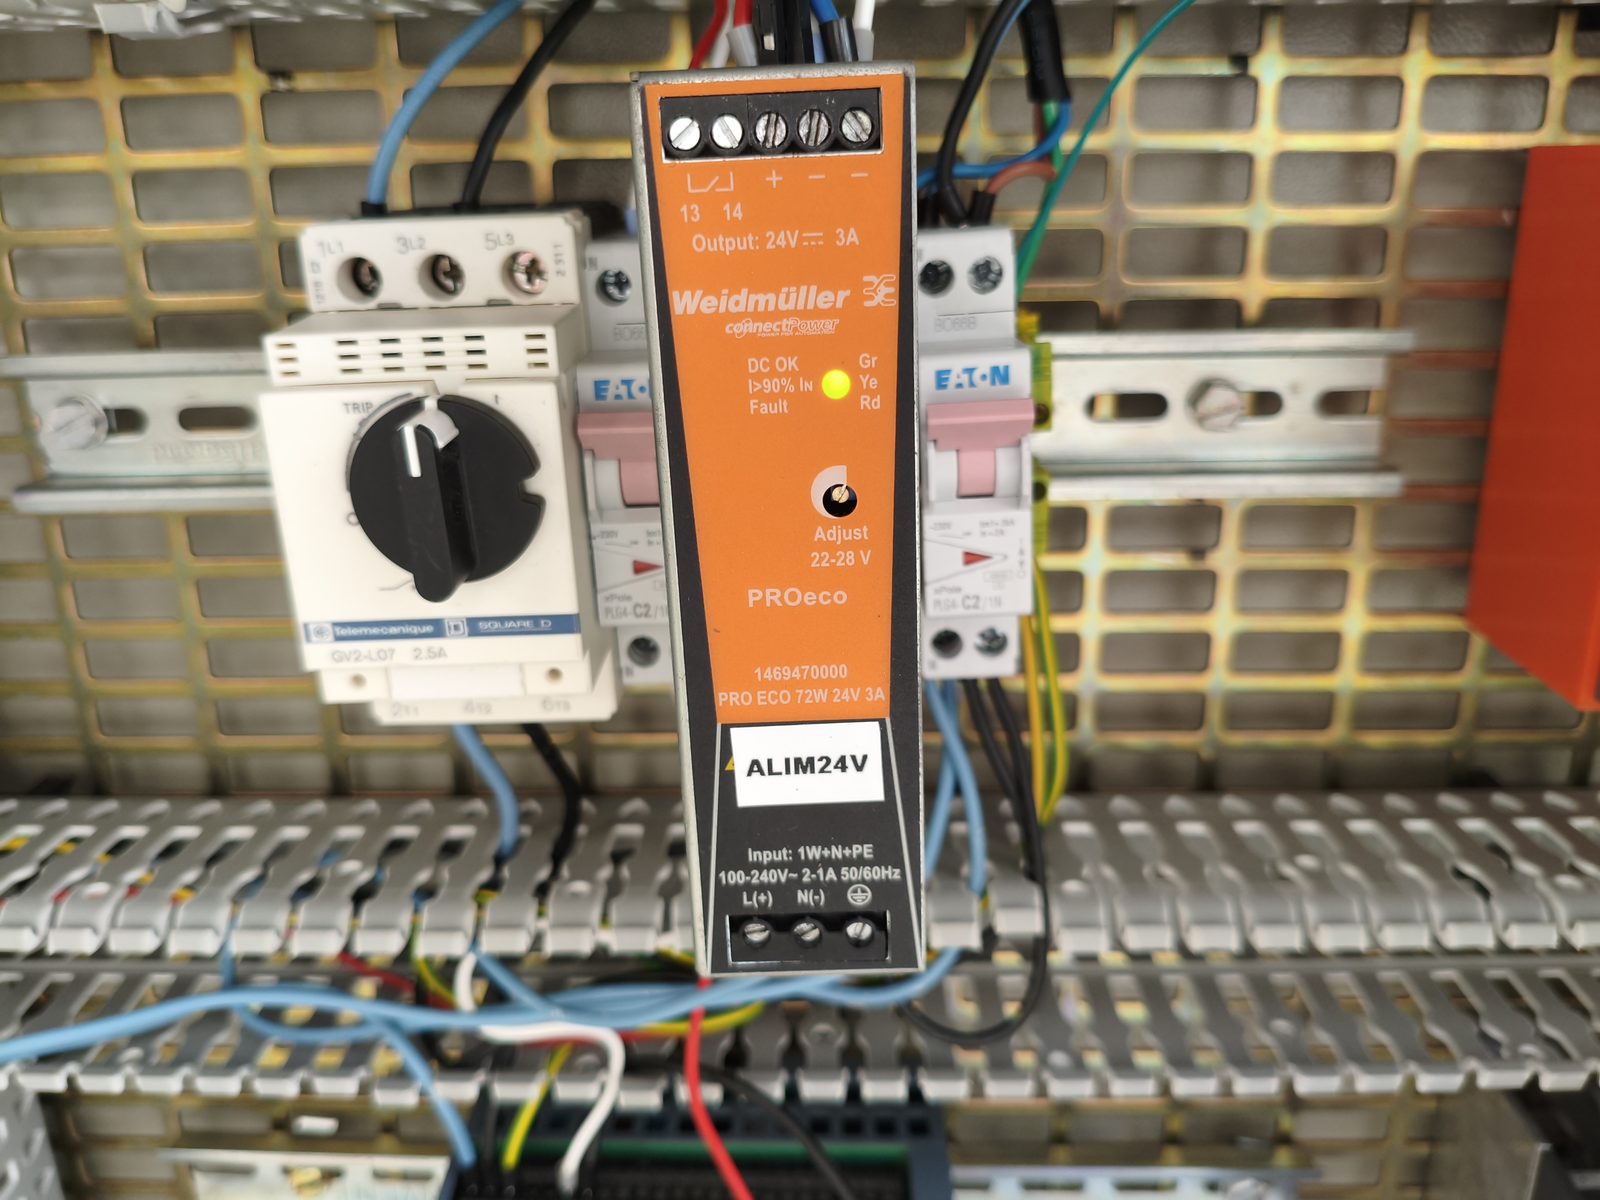
- Installation matérielle et câblage (alimentation, réseau Ethernet/PROFINET) sur rail DIN
- Configuration de l'automate Siemens S7-1200 sous TIA Portal (programmation Ladder, OB1)
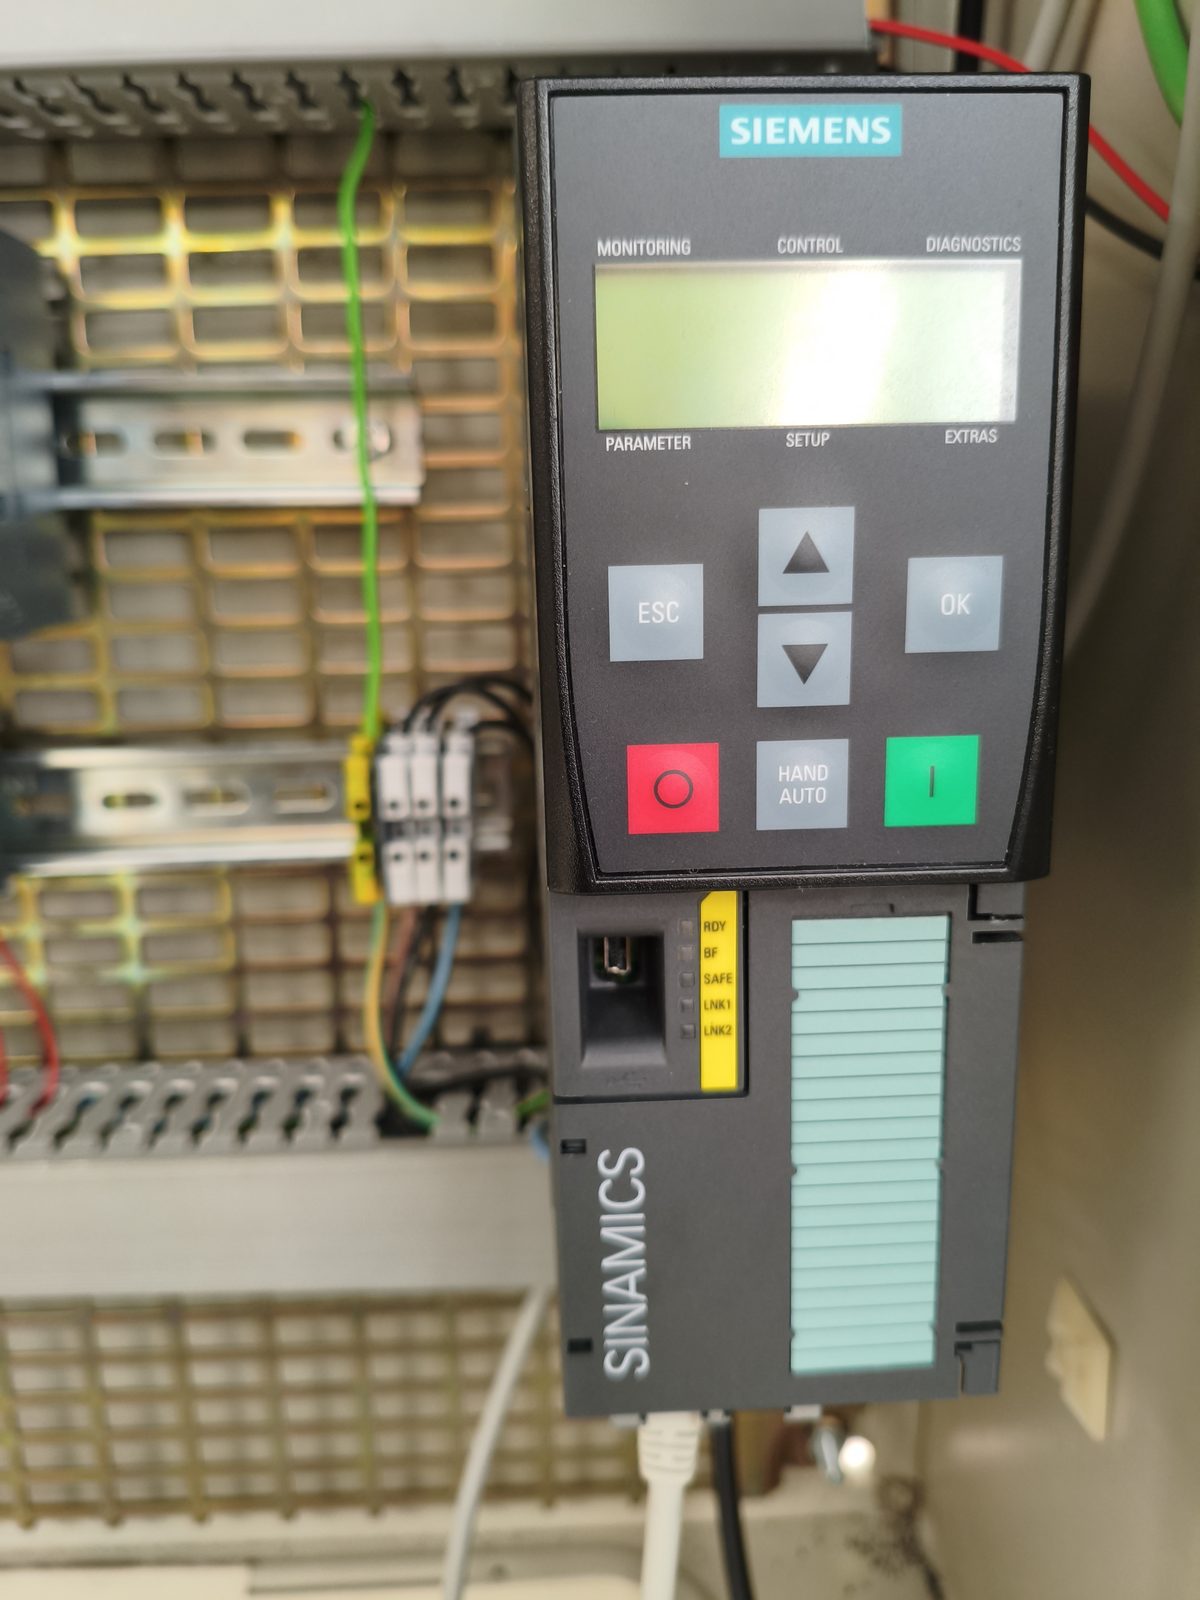
- Intégration du variateur G120, de l'IHM KTP700 et du maître IO-Link AL1304
- Sécurisation et préparation des scénarios de démonstration de cyberattaque
Architecture
La mallette reproduit une topologie industrielle réaliste, séparant physiquement la zone OT (équipements de production) de la zone d'analyse et d'attaque, reliées par un switch manageable permettant le port mirroring pour la capture de trafic. Schéma détaillé et chaîne d'attaque dans la galerie en haut de page.
Scénarios d'attaque démontrés
Scénarios rejoués en laboratoire fermé, sur du matériel dédié à la démonstration — aucun système en production n'est concerné.
| Scénario | Protocole | Impact démontré |
|---|---|---|
| Rejeu PROFINET | PROFINET | Commandes reproductibles sans autorisation |
| Usurpation (spoofing) | PROFINET / S7comm | Envoi de commandes frauduleuses |
| Man-in-the-Middle | S7comm / TCP | Altération des données PLC ↔ IHM |
| Déni de service | PROFINET | Redémarrage forcé du PLC |
| Exploitation PUT/GET | S7comm (TCP 102) | Contrôle total du PLC à distance (CVE-2019-13945) |
Ce que j'ai cassé et comment je l'ai réparé
Le panneau IHM KTP700 (firmware V17) refusait le transfert d'image depuis TIA Portal V16.
Migration du projet vers TIA Portal V20 (le firmware V17 nécessite V20 ou supérieur) — migration automatique et transparente à l'ouverture, sans perte du programme déjà développé.
Le maître IO-Link AL1304 affichait un défaut (BF rouge) et l'humidité restait bloquée à 0.
Le submodule PROFINET était mal configuré (« 2 I Byte » au lieu de « 8 I Byte + PQI » nécessaire pour les 8 octets du capteur LDH292). Après correction et vérification des adresses réelles (%IW68/%IW72 au lieu des adresses supposées), le capteur est remonté correctement.
Le variateur G120 déclenchait les défauts F0850, F7220 puis F3330 lors de la mise en service.
Réglage des paramètres P0700 (source de commande = PROFINET) et P2106 (désactivation de la surveillance de défaut externe), puis remplacement du mot de commande d'arrêt 16#0000 (interdit, provoque une sous-tension bus DC) par 16#047E (arrêt sur rampe contrôlé).
Le bouton d'arrêt d'urgence démarrait le moteur au lieu de l'arrêter.
La logique du contact était inversée dans le programme (NF au lieu de NO) par rapport au comportement réel du bouton physique. Correction du contact dans le réseau Ladder de l'automate.
Ce que j'ai appris
Ce projet m'a permis de comprendre concrètement le fonctionnement d'un système industriel complet : du câblage physique sur rail DIN à la programmation Ladder du PLC, en passant par la configuration des protocoles PROFINET, IO-Link et S7comm, et la mise en service d'un variateur de vitesse avec son moteur triphasé. La dimension cybersécurité m'a sensibilisé aux vulnérabilités réelles des systèmes OT et à l'importance de la protection des infrastructures industrielles — un angle que je veux poursuivre en alternance.